KI-gestützte Angriffserkennung: Moderne Cyberbedrohungen mit maschinellem Lernen bekämpfen
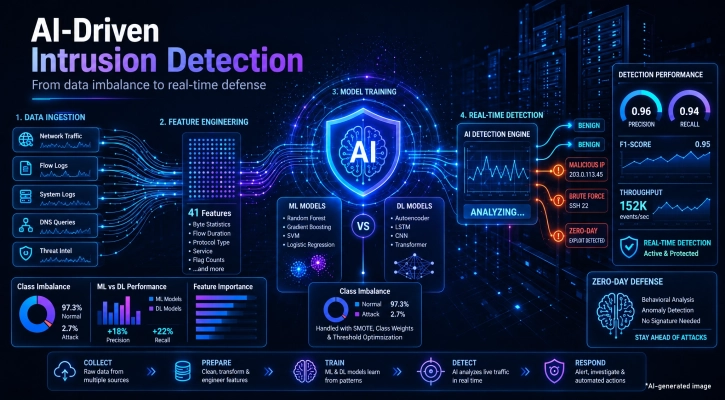
Cyberangriffe entwickeln sich schneller, als statische, signaturbasierte Regeln mithalten können. Traditionelle Intrusion-Detection-Systeme (IDS) haben Schwierigkeiten, Zero-Day-Exploits und unbekannte Bedrohungen zu erkennen. Deshalb sind künstliche Intelligenz und maschinelles Lernen für die moderne Netzwerkverteidigung unverzichtbar.
Doch was genau ist erforderlich, um ein durchgängiges, KI-gestütztes IDS zu entwickeln und einzusetzen? Die Untersuchung einer vollständigen Machine-Learning-Pipeline offenbart die zentralen Herausforderungen und Lösungsansätze der modernen Bedrohungserkennung.
Die Datengrundlage und die Herausforderung unausgewogener Datenklassen: Jedes robuste Intrusion-Detection-System (IDS) benötigt hochwertige Daten. Anhand des NSL-KDD-Datensatzes mit 41 verschiedenen Netzwerkverkehrsmerkmalen verdeutlicht die explorative Datenanalyse schnell eine entscheidende Herausforderung der Branche: das Klassenungleichgewicht. Während normaler Datenverkehr und häufige Denial-of-Service-Angriffe (DoS) stark vertreten sind, gibt es für seltene Angriffsarten nur sehr wenige Beispiele. Dieses Ungleichgewicht ist eine wesentliche Ursache für viele Erkennungsfehler in der Praxis und beeinträchtigt die Modellbewertung unmittelbar.
Maschinelles Lernen vs. Deep Learning: Was funktioniert am besten? Beim Vergleich klassischer Machine-Learning-Modelle (Entscheidungsbäume und Random Forests) mit einem neuronalen Deep-Learning-Netzwerk auf Basis von PyTorch ergeben sich interessante Erkenntnisse für Sicherheitsingenieure:
- Komplexität bedeutet nicht automatisch höhere Genauigkeit: Überraschenderweise erreichte ein optimal abgestimmter Entscheidungsbaum nahezu die gleiche Leistung wie das Deep-Learning-Modell. Dies zeigt, dass einfachere, gut interpretierbare Modelle genauso effektiv und deutlich rechen effizienter sein können.
- Die Leistungsfähigkeit neuronaler Netze: Letztendlich erzielte ein einfaches PyTorch-Netzwerk die besten Gesamtergebnisse mit einer Genauigkeit von ca. 78,9 % und einer Präzision von 97,3 %. Trotz seiner unkomplizierten Architektur konnte es komplexe Zusammenhänge zwischen Merkmalen hervorragend erfassen.
- Der Kompromiss zwischen Präzision und Trefferquote: Alle Modelle erreichten eine sehr hohe Präzision, wiesen jedoch Schwächen bei der Trefferquote auf. Um Fehlalarme (falsch-positive Ergebnisse) zu vermeiden, agierten die Modelle sehr zurückhaltend, wodurch seltene, subtile Angriffe (falsch-negative Ergebnisse) übersehen wurden. Dies unterstreicht die dringende Notwendigkeit fortschrittlicher Verfahren zum Datenausgleich in der Cybersicherheit.
Vom Notebook zum Echtzeiteinsatz: Ein Modell ist nur so wertvoll wie seine praktische Umsetzung. Um seine Praxistauglichkeit zu beweisen, muss ein Intrusion-Detection-System (IDS) über die Stapelverarbeitung hinausgehen. Der Aufbau eines Echtzeit-Prototyps mit Python-Sockets veranschaulicht dies eindrucksvoll. Durch die Einrichtung einer Client-Server-Architektur kann der Client Netzwerkverkehrsmerkmale serialisieren und an einen Server senden, auf dem die trainierte Pipeline ausgeführt wird. Der Server liefert daraufhin sofortige, dynamische Vorhersagen und kennzeichnet in simulierten Echtzeitszenarien erfolgreich aktive, schädliche Verbindungen.
Die Zukunft der KI in der Cyberabwehr: Cybersicherheit ist ein ständiges Wettrüsten. Die nächsten Herausforderungen bei der Entwicklung produktionsreifer Intrusion-Detection-Systeme (IDS) umfassen:
-
Integration synthetischer Datengenerierung oder fortschrittlicher Resampling-Verfahren, um seltene Angriffsklassen besser abzubilden und die Trefferquote zu steigern.
-
Weiterentwicklung einfacher Socket-Prototypen zu skalierbaren FastAPI-REST-Endpunkten für eine nahtlose Integration in Unternehmensumgebungen.
-
Experimente mit LSTMs oder temporalen CNNs zur Erfassung zeitabhängiger Netzwerkverhaltensweisen.
-
Einsatz von Bibliotheken wie Scapy zur Live-Erfassung von Rohdatenpaketen und zur detaillierten Paketinspektion.
Künstliche Intelligenz ist unbestreitbar ein wichtiger Bestandteil der Zukunft der proaktiven Cyberabwehr. Ihr erfolgreicher Einsatz erfordert jedoch eine sorgfältige Abwägung relevanter Kennzahlen und durchdachte Implementierungsstrategien.
Wie nutzt Ihr Unternehmen maschinelles Lernen zur Bedrohungserkennung, und wie bewältigen Sie den Zielkonflikt zwischen Präzision und Trefferquote, um Fehlalarme zu minimieren? Diskutieren Sie mit uns in den Kommentaren.
#Cybersicherheit #MaschinellesLernen #IntrusionDetectionSystem #DataScience #Python #KünstlicheIntelligenz #DeepLearning #Netzwerksicherheit #TechTrends